世界中のWebサイトの約7割で使われているプログラミング言語「PHP」において、外部からサーバーを不正に操作される恐れのある重大な脆弱性が見つかりました。
10月20日にPHPのセキュリティチームが事前告知し、翌21日には緊急パッチと脆弱性の詳細が公開されましたが、すでに世界中で大量の不正アクセスが確認されています。
今回の問題は、Apple製品やサービスにも影響するのでしょうか。
iPhoneやMac自体に直接影響する脆弱性ではない
PHPに存在する2件の重大な脆弱性は、総称して「PHP2Shell」と呼ばれています。
いずれも深刻度を示すCVSS v4.0のスコアは9.2で、認証なしでサーバー上のプログラムを不正に実行される恐れがあります。
10月21日には緊急パッチと脆弱性の詳細が公開されましたが、すでに多くの不正アクセスが確認されており、対策が完了するまでWebサイトを一時的に停止する運営者も出ています。
今回のPHP2Shellは、iOSやmacOSそのものに存在する脆弱性ではありません。そのため、通常の利用においてiPhoneやMacが今回の問題によって直接攻撃されるわけではありません。
ただし、PHPを利用しているWebサービスには影響が及ぶ可能性があるため、Apple製品のユーザーも無関係とは言い切れません。
Appleのシステム状況は問題なし
Appleは公式サイトのサポートページでシステム状況を随時更新していますが、日本時間10月22日18時20分時点では、すべてのサービスが正常に稼働していると表示されています。
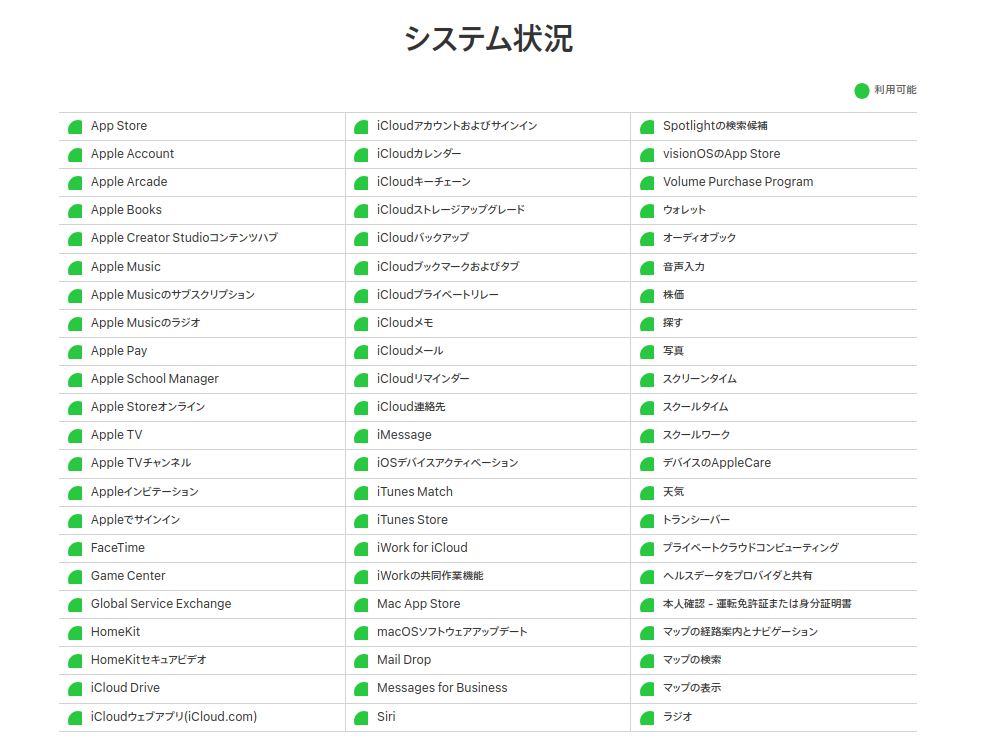
つまり、現時点ではApp StoreやiCloud、Apple Payなど、Appleが提供するサービスについて障害は報告されていません。
ただし、Appleのシステム状況が正常であることは、PHP2Shellによるセキュリティ上の影響がまったくないことを保証するものではありません。
Apple Walletやアプリへの間接的な影響は?
今回の問題で注意したいのは、iPhone本体よりも、iPhoneから利用する外部のWebサービスです。
例えば、航空会社や予約サイトなどがPHPを使用していた場合、脆弱性への対策としてWebサイトや一部の機能を一時停止する可能性があります。
その結果、アプリへのログインや予約情報の確認、Apple Walletへのチケット追加などに影響が及ぶことも考えられます。
ただし、これらはあくまで想定される影響であり、今回のPHP2Shellが原因で実際に障害が発生していることを示すものではありません。
iPhone自体に問題がなくても、サービスを提供する側のシステムによって一部の機能が利用できなくなる可能性があるということです。
便乗したフィッシング詐欺にも注意
今回のPHP2Shellに関連して、一般ユーザーが注意したいのは「フィッシング詐欺」や「偽アプリ」による二次被害です。
例えば、「パスワード再設定」や「アカウント凍結」を装った偽メール・SMSに騙されないことや、「復旧対応」をうたう不審なセキュリティアプリをインストールしないことなどが対策として挙げられます。
現時点でPHP2Shellに便乗したフィッシング詐欺が広く発生していると確認されたわけではありませんが、世界的なセキュリティ問題に乗じた詐欺には警戒が必要です。
なお、今回の脆弱性に対する根本的な対策は、Webサービスの運営者がPHPを修正版に更新することです。
一般のiPhoneユーザーがPHPの更新作業を行う必要はありませんが、普段からOSやアプリを最新の状態に保ち、不審なリンクやアプリを避けることが重要と言えるでしょう。
Photo: Apple
- Original:https://iphone-mania.jp/apple-607712/
- Source:iPhone Mania
- Author:lexi
Amazonベストセラー
Now loading...